NVIDIA OpenShell: Laufzeitkontrollen für KI-Agenten
Ein KI-Agent soll einen Fehler analysieren, Code ausführen oder Daten aus einem internen System abrufen. Dafür braucht er Zugriff auf Dateien, Programme und Dienste. Genau dieser Zugriff wird zum Risiko, wenn der Agent mehr darf als für die Aufgabe erforderlich – oder eine Anweisung falsch auslegt. NVIDIA stellt mit OpenShell eine Laufzeitumgebung vor, die Zugriffsregeln außerhalb des Agenten-Workloads durchsetzen soll.
Der Ansatz ist für Unternehmen interessant, die Agenten kontrolliert in Arbeitsabläufe einbinden wollen. Entscheidend ist die nüchterne Einordnung: Sandbox und Netzwerkregeln sind konkrete technische Kontrollen, aber kein pauschales Sicherheitsversprechen. Ihre Wirkung hängt auch davon ab, welche Regeln ein Team festlegt, welche Identitäten es verbindet und wie der Betrieb überwacht wird.
Was NVIDIA OpenShell ist
NVIDIA beschreibt OpenShell 0.1.0 als Open-Source-Runtime, mit der sich definieren und durchsetzen lässt, auf welche Systeme und Daten ein Agent zugreifen kann. Laut Produktankündigung soll das bestehende Agenten-Framework dabei nicht umgeschrieben werden müssen. OpenShell bündelt abgeschottete Ausführung, kontrollierten Dienstzugriff, Credential-Verwaltung und Policy-Prüfung in einer zusätzlichen Laufzeitschicht.
Der Agent kann weiterhin entscheiden, wie er eine Aufgabe bearbeitet; die Umgebung soll begrenzen, welche Zugriffe tatsächlich möglich sind. NVIDIA nennt Unterstützung für Codex, Claude Code, Pi und Hermes. Das ist keine Aussage darüber, dass jede Agenten-Version, jedes Werkzeug oder jede Unternehmensumgebung automatisch gleichartig abgesichert ist. Teams sollten die konkrete Kombination ihrer Workloads und Policies selbst überprüfen.
Die Dokumentation ordnet Kontrollen in mehrere Bereiche ein: Dateisystem, Netzwerk, Prozesse und Provider-Zugangsdaten. Diese Bereiche haben unterschiedliche Änderungsmodelle. Datei- und Prozessbeschränkungen werden beim Start der Sandbox festgelegt; Netzwerkregeln können laut OpenShell-Dokumentation zur Laufzeit aktualisiert werden. Für den Betrieb ist diese Unterscheidung wichtig: Eine Netzwerkfreigabe ist nicht dasselbe wie eine Änderung an erlaubten Dateien oder Prozessen.
Gateway, Supervisor und Sandbox
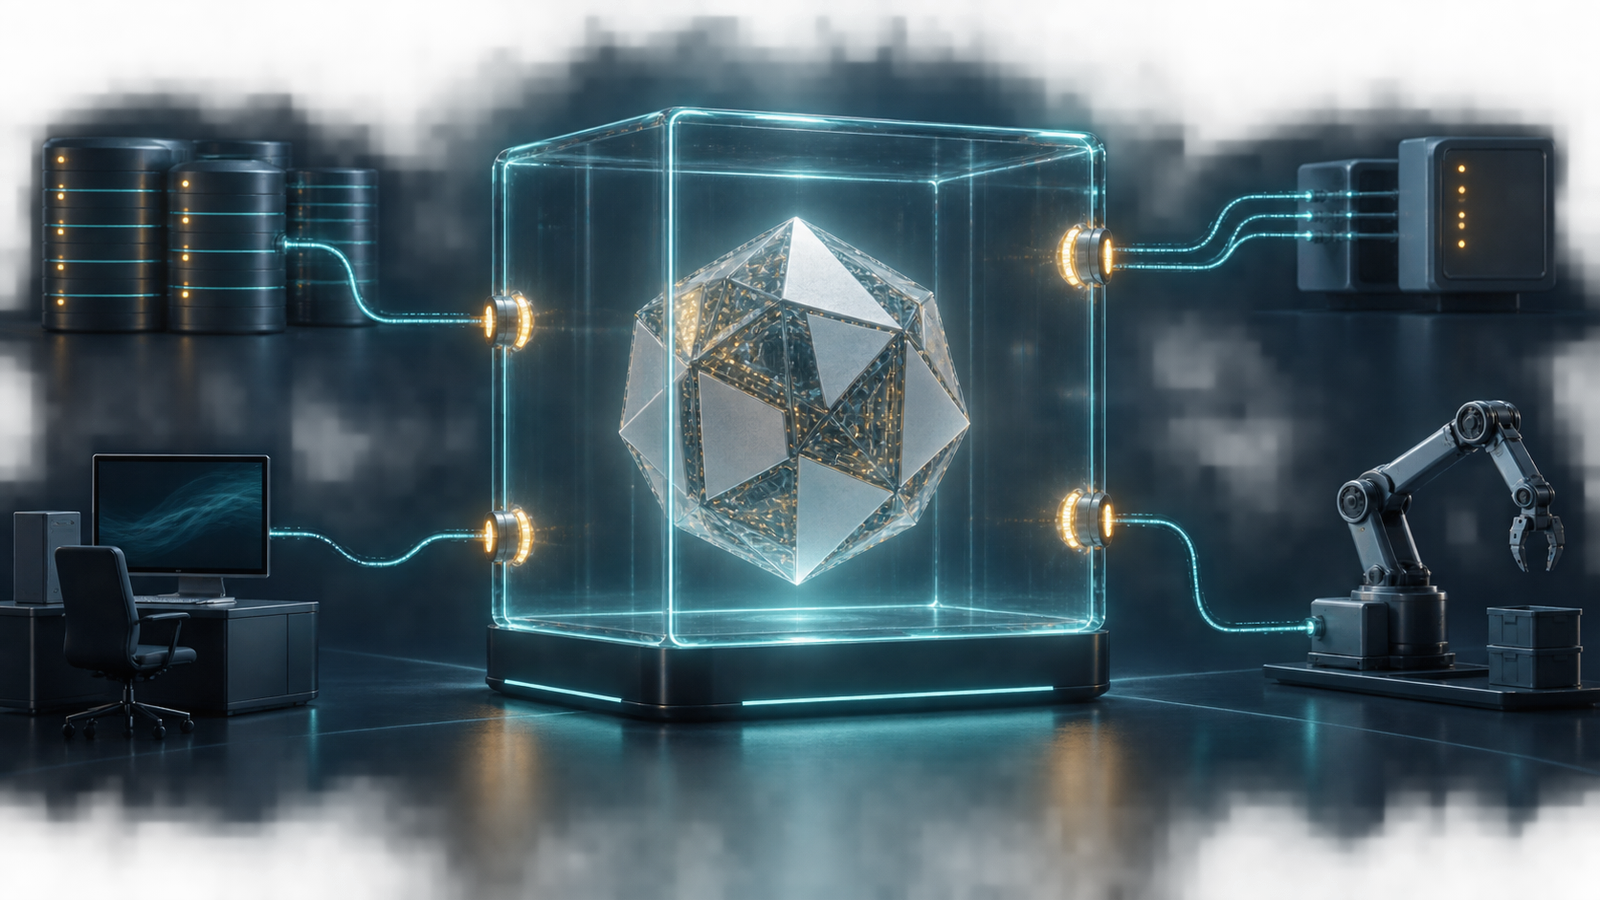
Der NVIDIA-Beitrag beschreibt drei Bausteine. Das Gateway verwaltet Lebenszyklen und Policies mehrerer Sandboxes. Ein Supervisor wird jeder Sandbox zugeordnet, läuft außerhalb des Agenten-Workloads und prüft ausgehende Anfragen gegen die Regeln. Die Sandbox führt den Workload aus und setzt Kernel-Kontrollen für Dateisystem und Prozesse um; laut Beitrag führt der Netzwerkpfad ausschließlich über den Supervisor.
Diese Trennung soll die Kontrolle aus dem Bereich herausziehen, in dem der Agent seinen eigenen Code und seine Werkzeuge ausführt. NVIDIA beschreibt, dass die Kontrollen auch dann wirksam bleiben sollen, wenn der Agent eine Shell startet, generierten Code ausführt oder Kindprozesse anlegt. Policy-Entscheidungen werden laut Beitrag in einem Audit-Trail nach dem Open Cybersecurity Schema Framework (OCSF) festgehalten. Das ersetzt nicht die organisatorische Festlegung, wer Logs prüft und auf auffällige Vorgänge reagiert.
Netzwerkzugriff genauer als „erlaubt“ oder „gesperrt“
Ein nützlicher Unterschied ist der zwischen einer erlaubten Verbindung zu einem Dienst und einer erlaubten Aktion innerhalb dieses Dienstes. Eine API kann Lese- und Schreiboperationen über denselben Endpunkt ermöglichen. NVIDIA demonstriert deshalb eine Policy für die GitHub REST API, die Lesezugriffe zulässt und Schreibzugriffe blockiert. Der Beitrag nennt außerdem Inspektion konfigurierter HTTP-, GraphQL- und Model Context Protocol-Kommunikation.
Das Beispiel zeigt, wie ein Team Regeln feiner als eine bloße Host-Freigabe formulieren kann. Es belegt nicht, dass jede API, jedes Protokoll oder jede Anwendung automatisch identisch kontrolliert wird. Vor einem Einsatz sollten Verantwortliche konkret festhalten, welche Endpunkte und Aktionen die Aufgabe benötigt, welche Programme sie verwenden darf und wie nicht erlaubte Zugriffe erkannt werden.
Wird eine Anfrage blockiert, kann OpenShell die Entscheidung protokollieren und eine beschreibende Fehlermeldung zurückgeben. Mit aktiviertem Policy Advisor kann ein Agent laut NVIDIA eine eng umrissene Netzwerk- oder Dateipolicy-Änderung vorschlagen. Der Vorschlag bleibt standardmäßig zur menschlichen Prüfung offen; der Agent kann seinen eigenen Vorschlag nicht genehmigen. Nach Freigabe kann eine neue Netzwerkregel in die laufende Sandbox geladen werden. Für Änderungen an Datei- und Prozessregeln ist dagegen eine neue Sandbox erforderlich.
Credentials außerhalb des Agenten-Workloads
Agenten benötigen häufig Zugang zu Modell-APIs oder privaten Diensten. NVIDIA beschreibt Provider-Profile, die Credentials, Endpunkte und erlaubte Programme festlegen. Ein Platzhalter kann außerhalb des Agenten-Workloads für eine autorisierte Anfrage durch das echte Credential ersetzt werden. Die Zugangsdaten sollen damit nicht direkt im Workload liegen. Wird ein Platzhalter an ein nicht freigegebenes Ziel gesendet, soll OpenShell die Anfrage ablehnen.
Der jeweilige Dienst setzt weiterhin die Rechte des Credentials durch. OpenShell kann zusätzlich einschränken, wie der Agent dieses Credential verwenden darf: Laut Beispiel kann eine geprüfte Read-only-Policy Schreibanfragen blockieren, auch wenn das hinterlegte Credential selbst Schreibrechte besitzt. Daraus folgt kein Freibrief, weitreichende Schlüssel zu hinterlegen. Unternehmen sollten Rechte minimieren, erlaubte Ziele sorgfältig definieren und die Policy mit realistischen Fällen testen.
Ein begrenzter Pilot statt eines Sicherheitsversprechens
Für einen ersten Versuch eignet sich eine konkrete Aufgabe mit überschaubaren Folgen. Vor dem Start sollten Verantwortliche einen Soll-Zustand dokumentieren und mindestens diese Fragen beantworten:
- Aufgabe und Grenzen: Welche Arbeit soll der Agent erledigen, und welche Aktionen sind ausdrücklich ausgeschlossen?
- Dateien: Welche Verzeichnisse muss er lesen oder verändern? Sind vertrauliche Pfade außerhalb der Freigabe?
- Dienste und Aktionen: Welche Endpunkte werden benötigt? Ist Schreiben erforderlich oder genügt Lesen?
- Identität: Welche Credentials und Rechte gelten, und an welche Ziele dürfen sie gebunden sein?
- Prüfung: Wer bewertet Policy-Vorschläge, Blockierungen und Audit-Einträge? Wie wird auf Fehlkonfigurationen reagiert?
Im Test sollten mindestens eine erwartete Leseanfrage, eine zu blockierende Schreibaktion und ein Zugriff auf einen nicht freigegebenen Dienst enthalten sein. Prüfen Sie danach, ob die tatsächliche Entscheidung, die Protokollierung und die Meldung an den Agenten dem erwarteten Verhalten entsprechen. Das ist eine praktische Empfehlung für einen Pilot, keine von NVIDIA behauptete vollständige Sicherheitsprüfung.
Ein solcher Versuch sollte außerdem reale Abhängigkeiten berücksichtigen: verwendete Agenten-Version, verfügbare Programme, private Endpunkte und die Rechte der angeschlossenen Dienste. Halten Sie fest, welche Aktionen erlaubt sind, welche absichtlich fehlschlagen und wer jede spätere Policy-Änderung prüfen darf. So wird die Sicherheitsgrenze überprüfbar, statt nur als allgemeine Produkteigenschaft angenommen zu werden.
Was OpenShell nicht automatisch löst
Technisch erzwungene Grenzen können den möglichen Aktionsraum eines Agenten verkleinern und Zugriffsentscheidungen nachvollziehbarer machen. Daraus folgt jedoch nicht, dass ein Agent dadurch sicher ist oder ein Unternehmen automatisch regulatorische Anforderungen erfüllt. Eine zu weit gefasste Policy bleibt zu weit gefasst. Auch die Sandbox-Konfiguration, Berechtigungen angebundener Dienste, Überwachung und Reaktion auf Fehlentscheidungen bleiben Aufgaben des Betreibers.
Der NVIDIA-Beitrag positioniert OpenShell als Runtime-Ebene innerhalb einer umfassenderen Agent-Sicherheitsplattform. Das ist ein Hinweis darauf, Laufzeitkontrollen als eine Schutzschicht zu betrachten – nicht als alleinige Lösung. Auch die Produktbeschreibung und Beispiele des Herstellers sind kein unabhängiger Wirksamkeitsnachweis für jede konkrete Bedrohung oder Umgebung. Für die eigene Entscheidung zählen getestete Regeln, nachvollziehbare Grenzen und der Umgang mit Ausnahmen.
Unternehmen, die Agenten organisatorisch und technisch einordnen möchten, finden ergänzend unseren Praxisleitfaden zur KI-Sicherheit in Unternehmen sowie den Beitrag zu Sicherheitsrisiken agentischer KI. Für die Auswahl eines geeigneten Anwendungsfalls hilft außerdem der Überblick zu KI-Automatisierung im Unternehmen.
Fazit: Kontrolle beginnt mit einer klaren Policy
NVIDIA OpenShell bietet einen Ansatz, Datei-, Netzwerk- und Credential-Zugriffe von KI-Agenten außerhalb des Workloads zu begrenzen und Policy-Entscheidungen nachvollziehbar zu machen. Für Unternehmen liegt der mögliche Nutzen in konkreten, prüfbaren Grenzen – etwa wenn eine API nur lesend zugänglich sein soll oder Zugangsdaten an freigegebene Ziele gebunden werden. Ob das für einen bestimmten Prozess ausreicht, lässt sich nicht aus einer Produktankündigung ableiten.
Starten Sie mit einem kleinen, klar abgegrenzten Pilot. Testen Sie erlaubte und verbotene Zugriffe, prüfen Sie die Protokolle und legen Sie fest, wer Policy-Änderungen freigibt. Wenn Sie KI im Unternehmen verantworten, hilft ein strukturierter Blick mehr als ein weiterer Newsletter – sprechen Sie mit uns über einen kontrollierten Einstieg.
Hinweis: Das Titelbild wurde mit KI erstellt.
Quellen
- NVIDIA Technical Blog: Add Runtime Controls to AI Agents with NVIDIA OpenShell, 28. September 2026.
- NVIDIA OpenShell-Dokumentation: Overview.

Ein Kommentar
Die Kommentare sind geschlossen.