EU AI Act Artikel 9 einfach erklärt: Bedeutung für Unternehmen
Artikel 9 des EU AI Act regelt das Risikomanagementsystem für Hochrisiko-KI-Systeme. Er richtet sich nicht pauschal an jedes Unternehmen, das KI verwendet: Zuerst ist zu prüfen, ob das konkrete System als Hochrisiko-KI-System einzuordnen ist und welche Rolle das Unternehmen einnimmt. Für ein solches System muss ein Risikomanagementsystem eingerichtet, angewandt, dokumentiert und aufrechterhalten werden. Die Vorschrift beschreibt einen fortlaufenden Prozess über den Lebenszyklus, nicht nur eine einmalige Prüfung vor der Markteinführung (Artikel 9 Absätze 1 und 2).
Für Unternehmen ist die Unterscheidung wichtig: Artikel 9 verlangt einen nachvollziehbaren Umgang mit bestimmten Risiken für Gesundheit, Sicherheit und Grundrechte. Er liefert aber keine allgemeingültige Risikomatrix, keine feste Softwarelösung und keinen pauschalen Grenzwert für alle Anwendungsfälle. Welche Maßnahmen geeignet sind, hängt von Zweckbestimmung, Risiken und Einsatzkontext des jeweiligen Hochrisiko-KI-Systems ab. Die folgenden Abschnitte erläutern den Wortlaut des Artikels und kennzeichnen organisatorische Vorschläge als solche.
Für welche Systeme gilt das Risikomanagement?
Artikel 9 spricht ausdrücklich von Hochrisiko-KI-Systemen. Ob ein System darunter fällt, ist anhand der Einstufungsregeln in Artikel 6 und der einschlägigen Anhänge zu prüfen; die bloße Bezeichnung eines Systems als „KI“ genügt nicht. Für Anbieter solcher Systeme ist Artikel 9 im Zusammenhang mit den Anforderungen des Abschnitts 2 in Kapitel III zu lesen. Artikel 8 Absatz 1 verweist bei deren Einhaltung ausdrücklich auf das Risikomanagementsystem nach Artikel 9. Für eine konkrete Rolle oder Produktkonstellation ist die Verordnung im Zusammenhang zu lesen, statt isoliert eine Pflicht aus Artikel 9 auf alle KI-Nutzer zu übertragen.
Bereits Absatz 1 verwendet vier Verben: einrichten, anwenden, dokumentieren und aufrechterhalten. Ein bloß abgelegtes Konzept ohne Anwendung entspricht daher nicht dem beschriebenen System; eine einmal durchgeführte Analyse ersetzt die fortlaufende Pflege ebenfalls nicht. Absatz 2 nennt ausdrücklich eine regelmäßige systematische Überprüfung und Aktualisierung. Für Unternehmen folgt daraus als praktische Arbeitsweise, Zuständigkeiten, Entscheidungen, Maßnahmen und spätere Überprüfungen so festzuhalten, dass der Prozess tatsächlich nachvollziehbar bleibt. Artikel 9 schreibt dafür jedoch kein einheitliches Formular vor.
Vier Schritte im laufenden Prozess
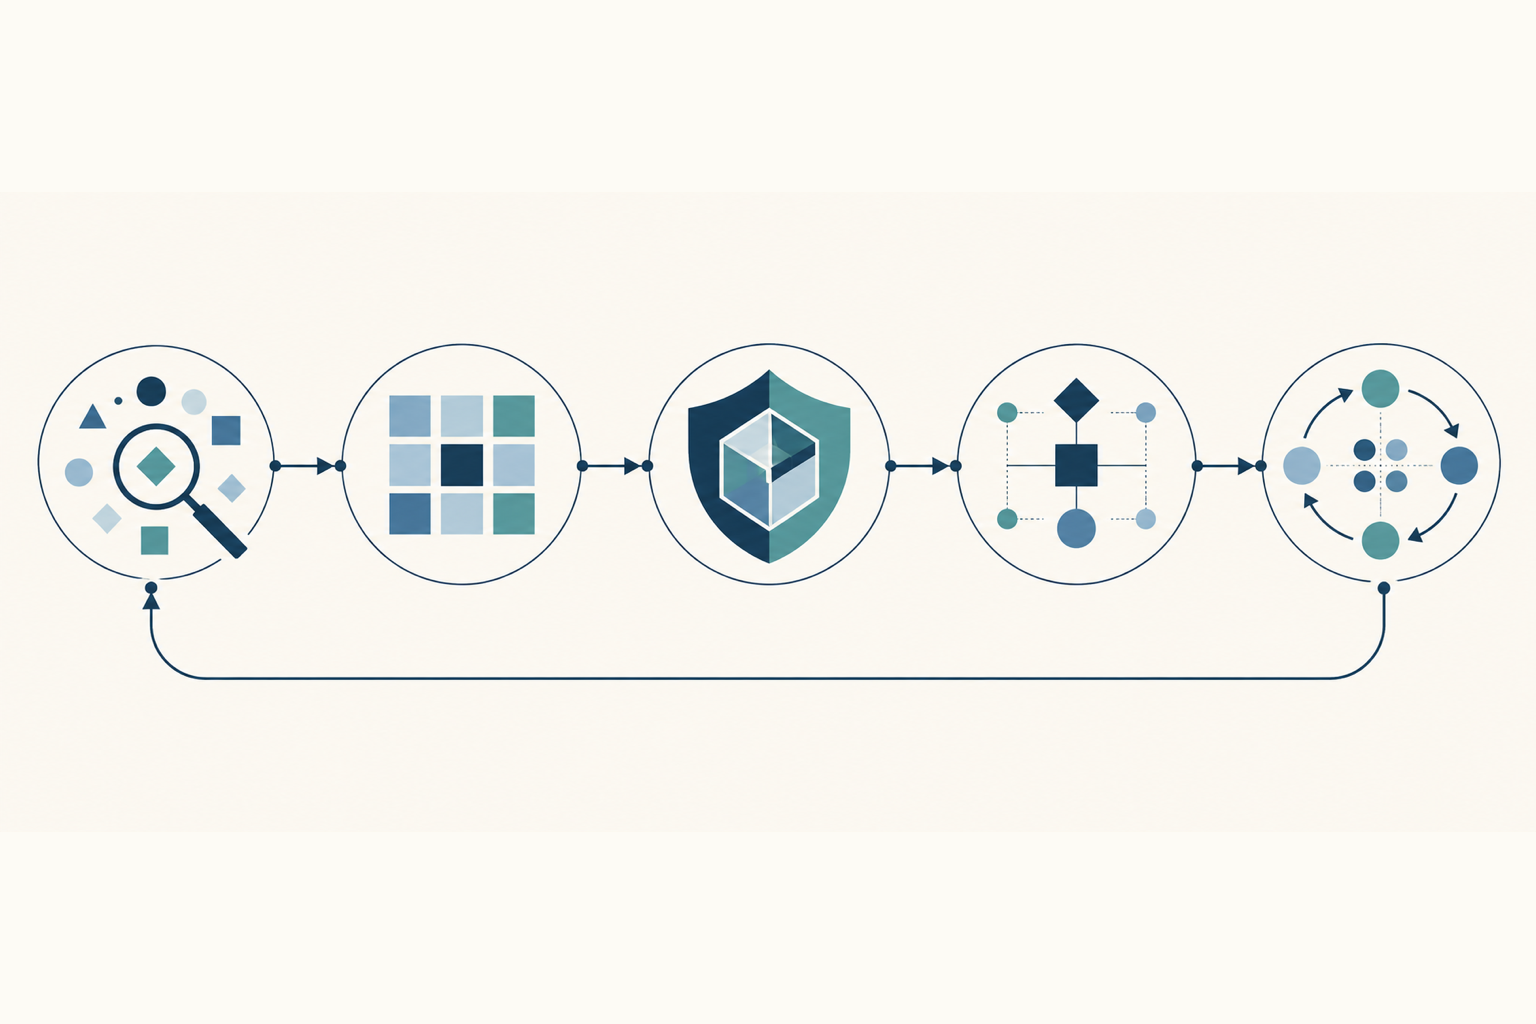
Nach Artikel 9 Absatz 2 ist das Risikomanagement ein kontinuierlicher, iterativer Prozess, der während des gesamten Lebenszyklus geplant und durchgeführt wird. Buchstabe a nennt die Ermittlung und Analyse bekannter und vernünftigerweise vorhersehbarer Risiken für Gesundheit, Sicherheit oder Grundrechte bei bestimmungsgemäßer Verwendung. Hier sollte die Zweckbestimmung des konkreten Systems präzise beschrieben sein: Ohne einen klar umrissenen Einsatz lässt sich schwer beurteilen, welche Gefährdungen bei der vorgesehenen Nutzung vorhersehbar sind.
Buchstabe b verlangt die Abschätzung und Bewertung der Risiken bei bestimmungsgemäßer Verwendung oder vernünftigerweise vorhersehbarer Fehlanwendung. Damit ist die Analyse nicht auf das ideale Nutzungsszenario beschränkt. Zu untersuchen sind auch realistisch erwartbare Abweichungen, soweit sie unter die Vorschrift fallen. Die Formulierung „vernünftigerweise vorhersehbar“ bedeutet nicht, jede denkbare, noch so fernliegende Verwendung als gleich wahrscheinlichen Fall zu behandeln. Für die betriebliche Prüfung ist eine begründete Beschreibung der relevanten Nutzungssituationen sinnvoll.
Buchstabe c bezieht weitere möglicherweise auftretende Risiken aus der Auswertung der Daten des Systems zur Beobachtung nach dem Inverkehrbringen nach Artikel 72 ein. Das ist ein wichtiger Rückkanal: Erkenntnisse aus dem späteren Einsatz können die ursprüngliche Bewertung verändern. Buchstabe d verlangt geeignete und gezielte Maßnahmen zur Bewältigung der nach Buchstabe a ermittelten Risiken. Die gesetzlichen Schritte sollten vollständig im Originalwortlaut geprüft werden; insbesondere sind die unterschiedlich formulierten Bezüge der Buchstaben a bis d nicht zu einer frei erfundenen Pflichtliste zu vereinheitlichen.
Welche Risiken sind hier gemeint?
Artikel 9 Absatz 3 begrenzt die hier genannten Risiken auf solche, die durch Entwicklung oder Konzeption des Hochrisiko-KI-Systems oder durch ausreichende technische Informationen angemessen gemindert oder behoben werden können. Das ist keine Aussage, dass andere unternehmerische Risiken unwichtig wären. Es grenzt den Gegenstand dieses konkreten Artikels ab. Kosten, Absatzchancen oder allgemeine Projektunsicherheiten können für ein Unternehmen relevant sein, sind aber nicht schon deshalb die in Absatz 3 bezeichneten Risiken.
Bei Maßnahmen nach Absatz 2 Buchstabe d sind gemäß Absatz 4 auch die Auswirkungen und möglichen Wechselwirkungen der kombinierten Anwendung der Anforderungen dieses Abschnitts zu berücksichtigen. Ziel ist, Risiken wirksamer zu minimieren und zugleich bei der Durchführung der Maßnahmen ein angemessenes Gleichgewicht zu wahren. Praktisch kann eine Maßnahme zur besseren Kontrolle eines Systems andere Anforderungen berühren. Das ist ein Anlass, die Anforderungen gemeinsam statt in voneinander getrennten Checklisten zu prüfen, ohne daraus eine Befreiung von einer dieser Anforderungen abzuleiten.
Restrisiko und Reihenfolge der Maßnahmen
Artikel 9 Absatz 5 verlangt, die Maßnahmen so zu gestalten, dass sowohl jedes relevante Restrisiko einer bestimmten Gefahr als auch das Gesamtrestrisiko als vertretbar beurteilt wird. Der Text nennt dabei keine pauschale Prozentgrenze. Bei der Wahl der am besten geeigneten Maßnahmen nennt er erstens die technisch mögliche Beseitigung oder Verringerung ermittelter und bewerteter Risiken durch geeignete Konzeption und Entwicklung. Zweitens sind gegebenenfalls angemessene Minderungs- und Kontrollmaßnahmen für nicht auszuschließende Risiken anzuwenden. Drittens sind die nach Artikel 13 erforderlichen Informationen und gegebenenfalls eine entsprechende Schulung der Betreiber bereitzustellen.
Das ist mehr als ein Hinweis, alle Verantwortung auf die Nutzerseite zu verlagern. Gestaltung und Entwicklung stehen ausdrücklich im Maßnahmenkatalog; Informationen und gegebenenfalls Schulungen ergänzen ihn. Zur Verringerung von Risiken im Zusammenhang mit der Verwendung müssen außerdem erwartbare technische Kenntnisse, Erfahrungen und Bildungsstand der Betreiber sowie der voraussichtliche Einsatzkontext gebührend berücksichtigt werden (Artikel 9 Absatz 5). Ein Unternehmen kann daraus für die Umsetzung ableiten, Annahmen über die späteren Betreiber und ihre Einsatzumgebung ausdrücklich zu prüfen, statt ausschließlich einen Laborfall zu betrachten.
Testen während der Entwicklung und vor dem Einsatz
Hochrisiko-KI-Systeme müssen nach Absatz 6 getestet werden, um die am besten geeigneten gezielten Risikomanagementmaßnahmen zu ermitteln. Das Testen soll sicherstellen, dass die Systeme stets entsprechend ihrer Zweckbestimmung funktionieren und die Anforderungen dieses Abschnitts erfüllen. Absatz 8 konkretisiert den Zeitpunkt: Tests erfolgen zu jedem geeigneten Zeitpunkt im gesamten Entwicklungsprozess und jedenfalls vor dem Inverkehrbringen oder der Inbetriebnahme. Grundlage sind vorab festgelegte Metriken und Wahrscheinlichkeitsschwellenwerte, die für die Zweckbestimmung geeignet sind.
Absatz 7 eröffnet die Möglichkeit, dass Testverfahren einen Test unter Realbedingungen gemäß Artikel 60 umfassen. Er erklärt einen solchen Test nicht für jedes System zur Pflicht. Für die Praxis empfiehlt sich, Testkriterien, Ergebnisse und die aus ihnen abgeleiteten Anpassungen gemeinsam zu dokumentieren. Diese Dokumentationsform ist ein organisatorischer Vorschlag; die rechtlichen Anforderungen ergeben sich aus den einschlägigen Absätzen und gegebenenfalls weiteren Vorschriften der Verordnung.
Schutzbedürftige Gruppen und bestehende Prozesse
Bei der Umsetzung des in den Absätzen 1 bis 7 vorgesehenen Systems berücksichtigen Anbieter nach Absatz 9, ob das Hochrisiko-KI-System angesichts seiner Zweckbestimmung wahrscheinlich nachteilige Auswirkungen auf Menschen unter 18 Jahren oder gegebenenfalls andere schutzbedürftige Gruppen haben wird. Das verlangt eine kontextbezogene Prüfung; Absatz 9 setzt nicht voraus, dass jedes System tatsächlich von Minderjährigen verwendet wird. Wo solche Auswirkungen wahrscheinlich sind, müssen sie in der Risikobetrachtung berücksichtigt werden.
Absatz 10 erleichtert die organisatorische Einbindung: Für Anbieter, die bereits Anforderungen an interne Risikomanagementprozesse nach anderen einschlägigen EU-Rechtsvorschriften unterliegen, können die Aspekte der Absätze 1 bis 9 Bestandteil dieser Verfahren sein oder mit ihnen kombiniert werden. Das ist eine Integrationsmöglichkeit, keine pauschale Ausnahme von Artikel 9. Zu prüfen bleibt, ob ein vorhandenes Verfahren die hier verlangten Aspekte wirklich abdeckt. Eine Doppelstruktur ist nicht allein deshalb erforderlich, weil bereits ein anderer unionsrechtlicher Risikoprozess besteht.
Praktische Einordnung und Fazit
Für einen Anbieter eines Hochrisiko-KI-Systems kann eine interne Prüfung mit fünf Fragen beginnen: Ist die Einstufung des Systems geklärt? Sind Zweckbestimmung und vorhersehbare Fehlanwendung beschrieben? Werden Risiken für Gesundheit, Sicherheit und Grundrechte in den gesetzlichen Schritten bearbeitet? Sind Maßnahmen, Restrisiken und geeignete Tests nachvollziehbar? Gibt es eine regelmäßige Überprüfung einschließlich Erkenntnissen nach dem Inverkehrbringen? Diese Fragen sind eine Arbeitshilfe, keine abschließende Wiedergabe aller gesetzlichen Pflichten.
Artikel 9 macht Risikomanagement zu einem dokumentierten, lebenden Prozess für Hochrisiko-KI-Systeme. Maßnahmen sollen geeignete und gezielte Antworten auf die relevanten Risiken sein; Tests und Beobachtung liefern Rückmeldungen über den Lebenszyklus. Für Unternehmen ist entscheidend, die tatsächliche Zweckbestimmung, den Nutzungskontext und die eigenen Rollen sauber zu bestimmen. Die konkrete Anwendung sollte an der aktuellen Verordnung und dem betreffenden System geprüft werden; dieser Überblick ersetzt keine rechtliche Einzelfallprüfung.
Primärquelle
Originalfassung: Verordnung (EU) 2024/1689 im Amtsblatt; konsolidierter deutscher Text: Verordnung (EU) 2024/1689, konsolidierter Stand 27.07.2026, insbesondere Artikel 9 Absätze 1 bis 10 sowie Artikel 8 Absatz 1, Artikel 6, Artikel 13, Artikel 60 und Artikel 72. Der konsolidierte Text dient der Information; die verbindlichen Fassungen stehen im Amtsblatt der EU und sind dort verlinkt.